自律型AI攻撃の時代到来、Googleが警告とGemini防御【2026年11月】
目次
AI を使ったサイバー攻撃が、人の指示を待たずに自ら動く段階に入った。2026年11月17日に Google Keyword が発表した記事は、攻撃者が自律型の攻撃へ移りつつあると伝えている。あわせて Gemini を使う防御「Google AI Threat Defense」も示された。企業の守り方は、人が一件ずつ判断する運用から、AI 同士が向き合う運用へ移る。本稿では発表内容と、日本企業がいま見直すべき点を整理する。
この記事のポイント
- Google が攻撃者の自律型攻撃への移行を報告
- 防御側は Gemini を使う AI Threat Defense
- 報告は GTIG の AI 脅威の四半期レポート
- 編集部は「人の判断待ち」の運用を危険と見る
- 料金と提供範囲は公式で確認が必要
何が発表されたか
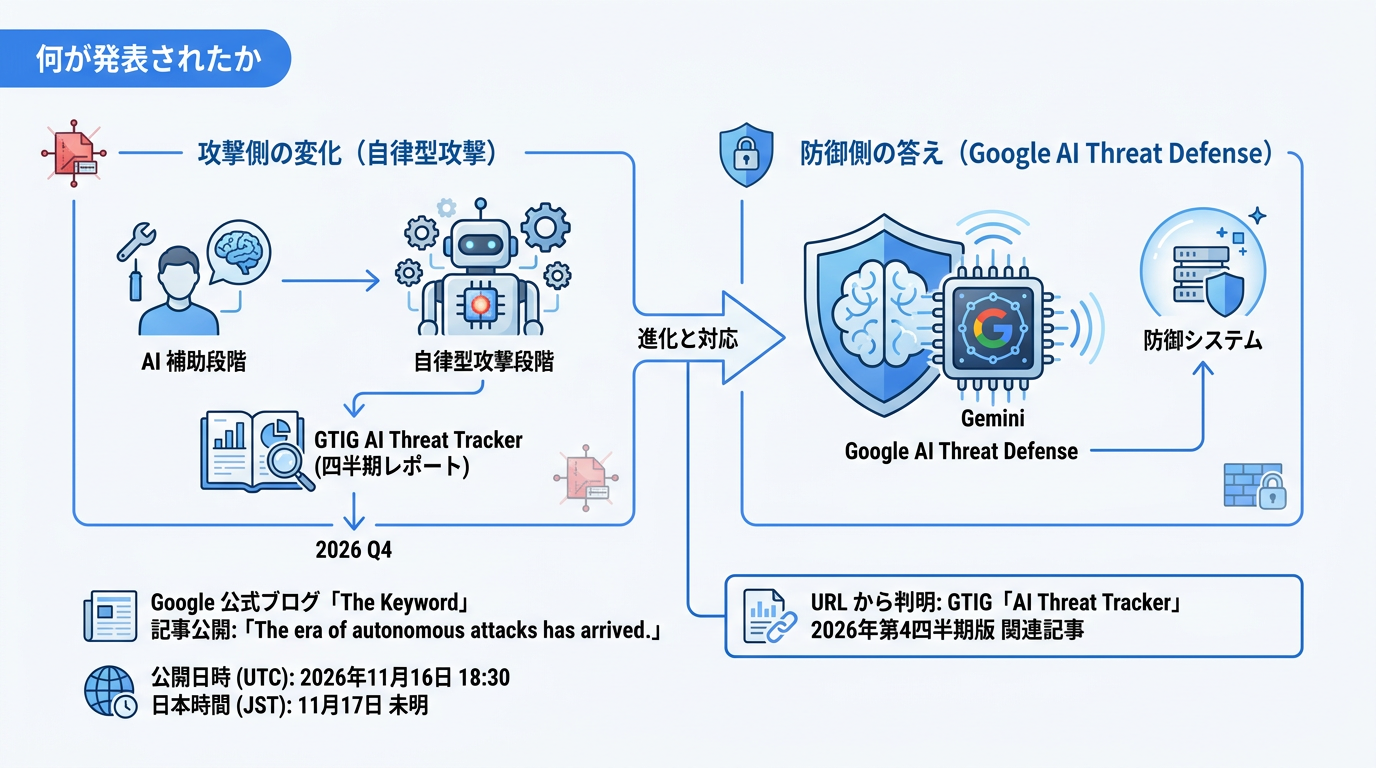
Google は公式ブログ「The Keyword」で、記事「The era of autonomous attacks has arrived.」を公開した。公開は協定世界時の2026年11月16日18時30分で、日本時間では11月17日の未明にあたる。URL から、Google Threat Intelligence Group(GTIG)の「AI Threat Tracker」の2026年第4四半期版に関する記事だと分かる。
The era of autonomous attacks has arrived.
— Google Keyword
記事の要旨は二つに分かれる。一つは攻撃側の変化で、悪意ある攻撃者が自律型の攻撃へ移りつつあるという報告だ。もう一つは防御側の答えで、Google AI Threat Defense が Gemini を使って攻撃に対抗するという説明である。発表の中心は次の3点にまとめられる。
- 攻撃者は AI を補助に使う段階から、自律的に動かす段階へ移っている
- この変化を GTIG が AI 脅威の追跡レポートとして四半期ごとにまとめている
- 防御として、Gemini を使う Google AI Threat Defense を示した
GTIG はこれまでも、国家系の攻撃者や犯罪集団の動きを Google Cloud の脅威インテリジェンスのブログで公表してきた。今回はそのうち AI の悪用に絞った定点観測にあたる。個別の攻撃グループ名や件数などの細目は、原文と GTIG の公開資料で確かめてほしい。本稿では、抜粋で確認できない数値は書かない。
四半期ごとの定点観測には、単発の報告にない価値がある。前の期と比べることで、攻撃の手口がどちらへ動いているかを読めるからだ。今回の題が「到来した」と言い切っているのは、こうした積み重ねの上での判断と読める。
この報告が関係するのは、セキュリティの担当者だけではない。AI の導入を決める経営層や企画部門にとっても、攻撃側の変化は判断の材料になる。自社が AI を使う速さと、攻撃者が AI を使う速さは、同じ技術の上で並んで進むからだ。
自律型攻撃とは何か
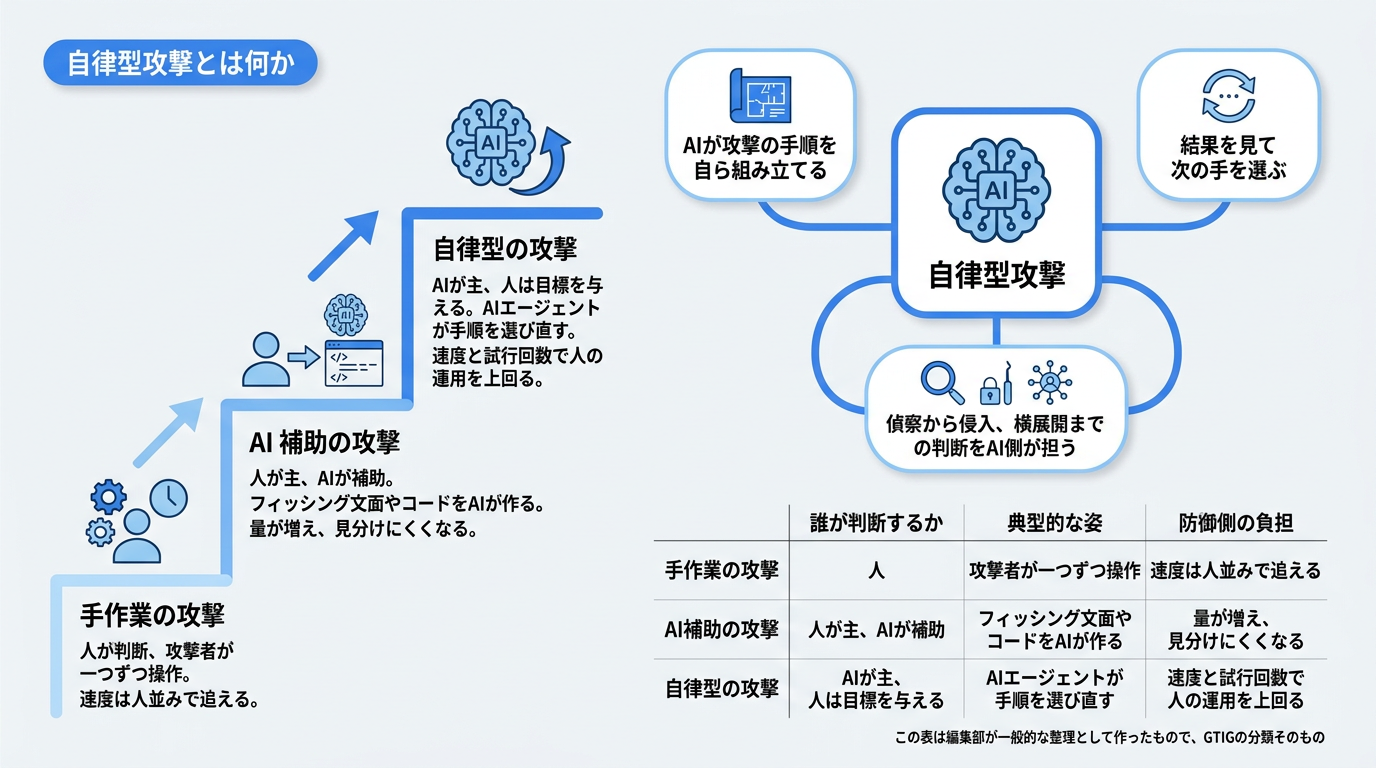
自律型攻撃とは、AI が攻撃の手順を自ら組み立て、結果を見て次の手を選ぶ攻撃を指す。従来の攻撃でも自動化ツールは使われてきた。ただし、それは人が決めた手順を速く回すだけだった。自律型では、偵察から侵入、横展開までの判断を AI 側が担う点が違う。
| 段階 | 誰が判断するか | 典型的な姿 | 防御側の負担 |
|---|---|---|---|
| 手作業の攻撃 | 人 | 攻撃者が一つずつ操作 | 速度は人並みで追える |
| AI 補助の攻撃 | 人が主、AI が補助 | フィッシング文面やコードを AI が作る | 量が増え、見分けにくくなる |
| 自律型の攻撃 | AI が主、人は目標を与える | AI エージェントが手順を選び直す | 速度と試行回数で人の運用を上回る |
この表は編集部が一般的な整理として作ったもので、GTIG の分類そのものではない。それでも段階の違いを押さえると、発表の重みがつかみやすい。攻撃の一回ごとのコストが下がれば、狙われる企業の数は増える。大企業だけでなく、中堅企業や自治体も対象に入る。
表の3行目で防御側の負担が急に重くなるのは、判断の速さが変わるからだ。人が判断する攻撃なら、攻撃者が考える間に防御側も追いつける。AI が判断を回す攻撃では、失敗しても間を置かずに次の手が試される。夜間や休日に担当者が不在になる企業ほど、この差をまともに受ける。
業務の現場では、AI エージェントの導入がすでに進んでいる。AI秘書エージェントの潮流2026で紹介したように、予定の調整やメールの処理を任せる製品は増えた。同じ技術が攻撃側にも渡れば、攻撃の自動化も同じ速さで進む。
注意
「自律型」と書かれていても、人の関与がゼロという意味とは限らない。攻撃者が目標や対象を指定し、実行を AI に任せる形も含まれうる。どこまでが自律かの定義は、原文の記述で確かめてほしい。
できること・特徴
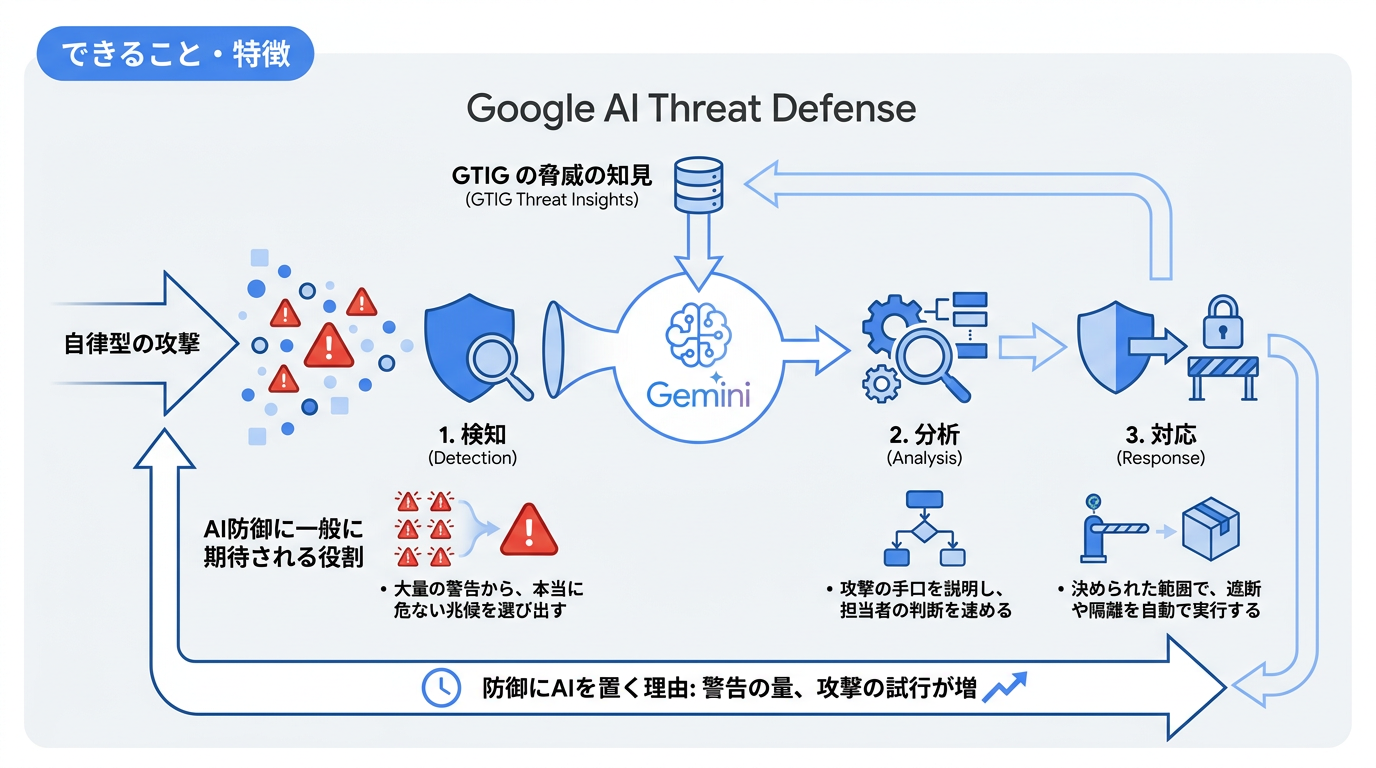
発表の抜粋によると、Google AI Threat Defense は Gemini を使って自律型攻撃に対抗する。防御側にも AI を置き、攻撃と同じ速さで判断させる考え方だ。抜粋から読み取れる特徴と、一般的な AI 防御に期待される役割を分けて示す。
発表から確認できること
- 防御の中核に Gemini を使う
- 対象は、攻撃者が移りつつある自律型の攻撃
- GTIG の脅威の知見と組み合わせて語られている
AI 防御に一般に期待される役割(編集部の整理)
- 大量の警告から、本当に危ない兆候を選び出す
- 攻撃の手口を説明し、担当者の判断を速める
- 決められた範囲で、遮断や隔離を自動で実行する
防御に AI を置く理由は、警告の量にある。攻撃の試行が増えれば、それを検知した警告も同じだけ増える。人がすべてを読む運用では、本当に危ない一件が大量の警告に埋もれる。この問題は、監視の担当者が少ない組織ほど深くなる。
Google は以前から、セキュリティ運用に生成 AI を組み込んできた。Google Security Operations には Gemini を使う調査の機能がある。AI の安全な開発については、Secure AI Framework(SAIF)という枠組みも公開している。今回の防御は、こうした取り組みの延長にあると読める。ただし既存製品との関係や機能の範囲は、抜粋からは確定できない。
編集部の視点
編集部は、攻撃と防御の両方を一社が語る構図に注目している。Google は脅威を観測する立場で、同時に防御製品を売る立場でもある。報告の価値は高いが、結論が自社製品に向かう点は割り引いて読むべきだ。製品を選ぶ前に、脅威の分析部分を独立した情報として読んでほしい。
使い方・提供条件・料金
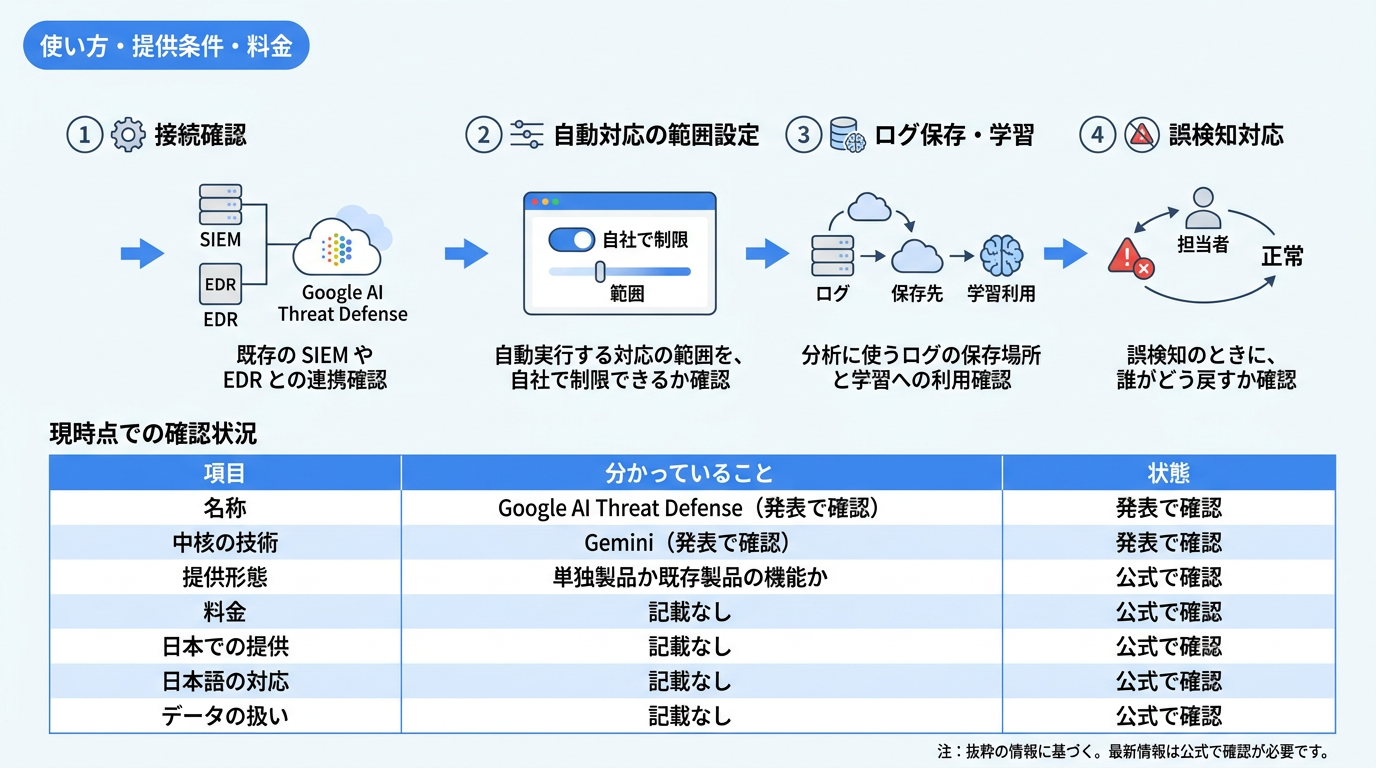
抜粋の範囲では、Google AI Threat Defense の提供形態や料金は分からない。単独の製品か、Google Cloud の既存のセキュリティ製品の一部かも未確認だ。現時点で分かる点と、公式で確認すべき点を表にした。
| 項目 | 分かっていること | 状態 |
|---|---|---|
| 名称 | Google AI Threat Defense | 発表で確認 |
| 中核の技術 | Gemini | 発表で確認 |
| 提供形態 | 単独製品か既存製品の機能か | 公式で確認 |
| 料金 | 記載なし | 公式で確認 |
| 日本での提供 | 記載なし | 公式で確認 |
| 日本語の対応 | 記載なし | 公式で確認 |
| データの扱い | 記載なし | 公式で確認 |
表で「公式で確認」が多いのは、取材元の抜粋が一文だけだからだ。なかでも重いのは最後の「データの扱い」の行である。防御の AI は、社内の通信や操作の記録を読んで判断する。そのログに個人情報や取引先の情報が含まれるなら、情報管理や法務の部門も判断に加わる必要がある。
導入を検討する企業は、Google Cloud のセキュリティのページと営業窓口で条件を確かめるのが近道だ。問い合わせの際は、次の点を具体的に聞くとよい。
- 既存の SIEM や EDR とどうつながるか
- 自動で実行する対応の範囲を、自社で制限できるか
- 分析に使うログが、どこに保存され、学習に使われるか
- 誤検知のときに、誰がどう戻すか
SIEM はログを集めて相関を分析する仕組みで、EDR は端末の挙動を見張る仕組みを指す。AI 防御はこれらが集めたデータを材料に動く。既存の仕組みとつながらなければ、AI は判断の材料を持てない。
注意
防御の AI が自動で遮断する設定は、業務を止める危険もある。正常な通信を攻撃と見誤れば、受注や決済が止まる。最初は「提案だけ」の設定から始め、精度を確かめてから自動化の範囲を広げてほしい。
競合・既存サービスとの比較
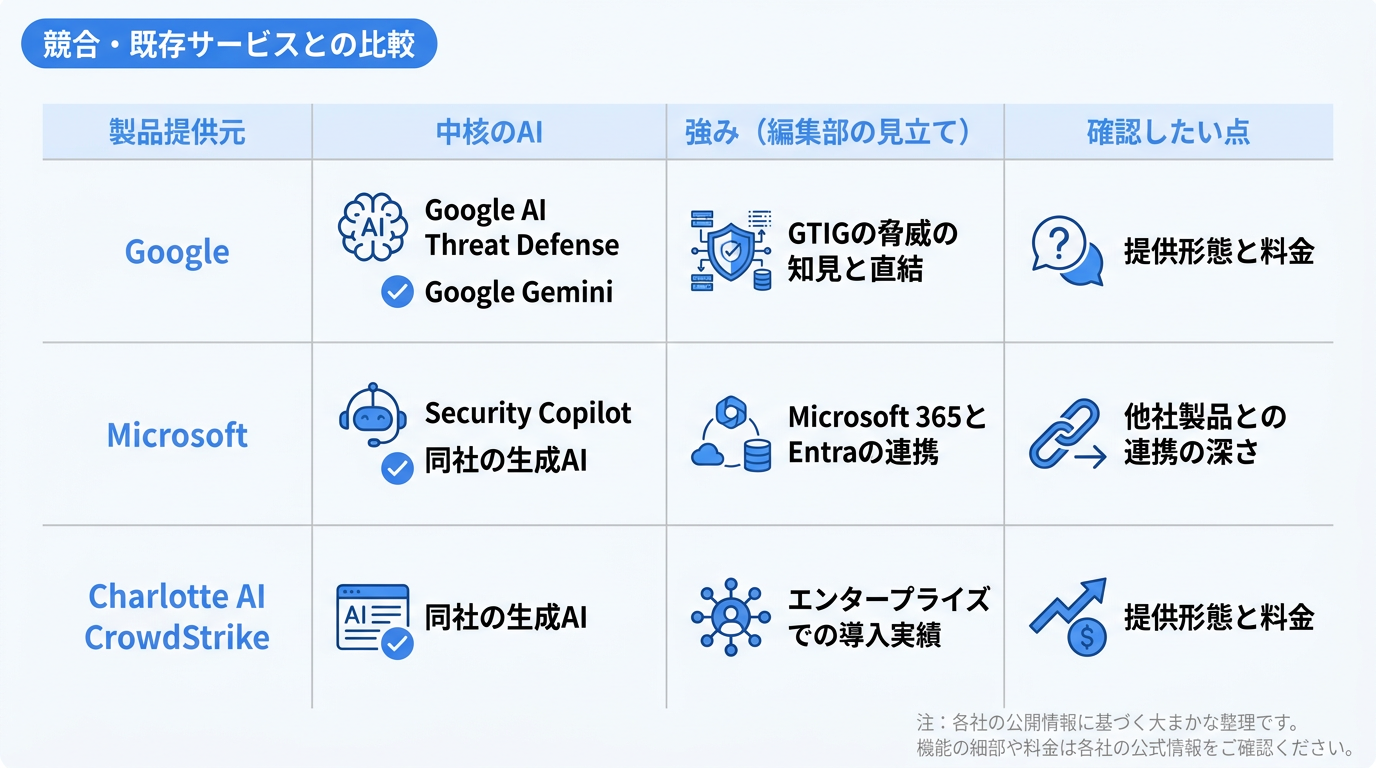
生成 AI をセキュリティ運用に組み込む動きは、Google だけのものではない。主要ベンダーはそれぞれ AI のアシスタントや自動対応の機能を持つ。下の表は各社の公開情報にもとづく大まかな整理で、機能の細部や料金は各社の公式で確認してほしい。
| 製品 | 提供元 | 中核の AI | 強み(編集部の見立て) | 確認したい点 |
|---|---|---|---|---|
| Google AI Threat Defense | Gemini | GTIG の脅威の知見と直結 | 提供形態と料金 | |
| Microsoft Security Copilot | Microsoft | 同社の生成 AI | Microsoft 365 と Entra の連携 | 他社製品との連携の深さ |
| Charlotte AI | CrowdStrike | 同社の生成 AI | エンドポイントの観測量 | 自社 EDR 前提の度合い |
| Cortex の AI 機能 | Palo Alto Networks | 同社の AI | ネットワークと運用の統合 | 導入の規模と費用 |
表の「強み」の列を並べると、各社が自社の観測データを軸にしていることが分かる。Google は脅威の調査部門の知見、Microsoft は業務製品と ID 管理のつながりに軸を置く。CrowdStrike は端末、Palo Alto Networks はネットワークと運用の統合に重心がある。どの AI も、自社が見ている範囲で最も力を出すように作られている。
選ぶ基準は、AI の賢さより「どのログを見られるか」にある。防御の AI は、見えているデータの範囲でしか判断できない。Google Workspace と Google Cloud が中心の企業なら、Google の防御は相性がよい。Microsoft 365 が中心なら、Security Copilot の方が手元のデータに近い。
複数のベンダーの製品を併用している企業は、判断が一段難しくなる。AI 防御を入れる前に、どの製品にログを集約するかを先に決める必要がある。集約先が決まれば、比べるべき AI の候補も自然に絞られる。
注意
比較表は機能の方向を示すもので、検知の精度を比べたものではない。精度を比べた第三者の公開評価は、現時点で十分に出そろっていない。導入前には、自社のログで試す検証期間を取ってほしい。
企業・開発者への影響
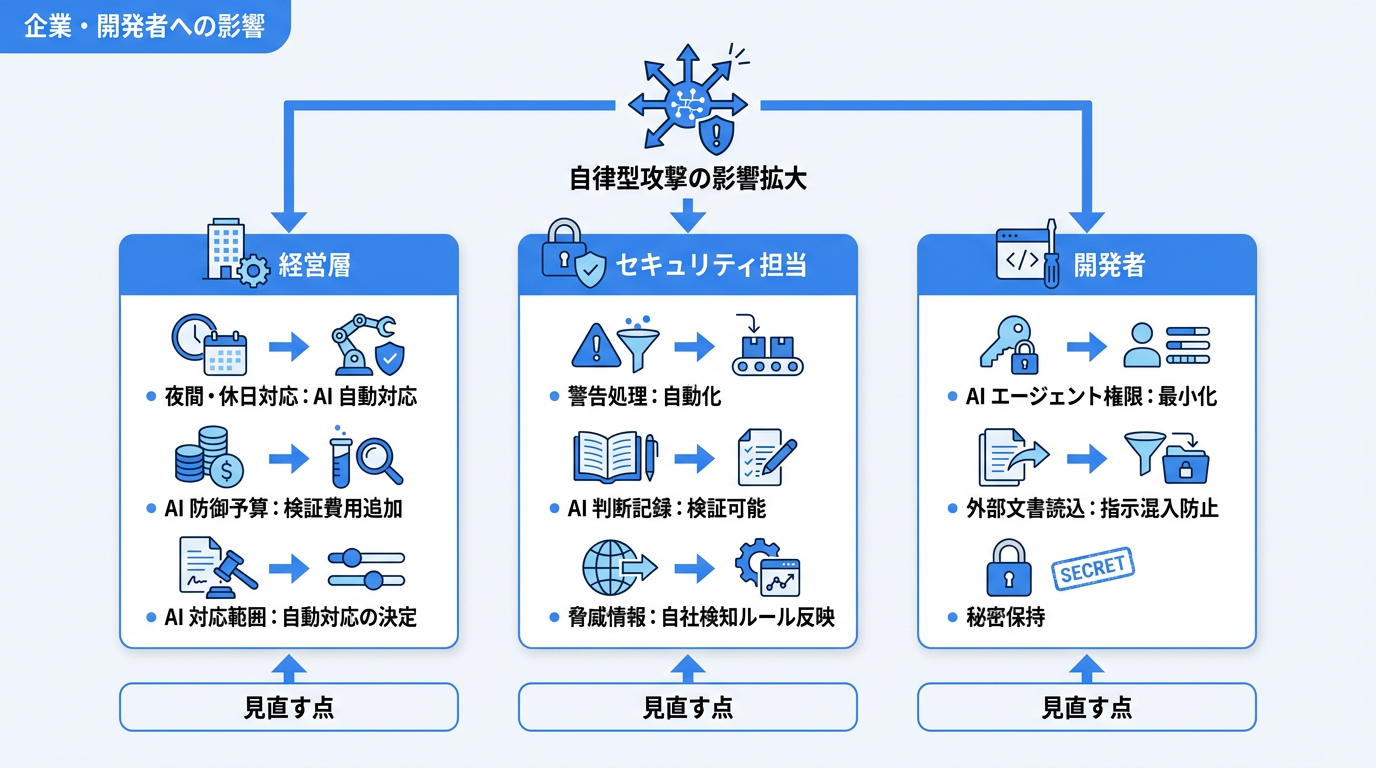
自律型攻撃が広がると、影響は情報システム部門にとどまらない。経営、運用、開発のそれぞれで、見直す点が出てくる。
経営層が見直すこと
- 夜間や休日の対応を、人の待機だけに頼っていないか
- セキュリティの予算に、AI 防御の検証費用を入れているか
- 事故の際に、どこまで AI の自動対応を認めるか決めているか
セキュリティ担当が見直すこと
- 警告の処理を、人の手作業で回し続けていないか
- AI の判断の記録を残し、あとで検証できる形にしているか
- 外部の脅威情報を、自社の検知ルールに反映できているか
開発者が見直すこと
- 自社で作る AI エージェントに、過大な権限を渡していないか
- エージェントが外部の文書を読むとき、指示の混入を防いでいるか
- 秘密情報を、エージェントの会話や記録に残していないか
経営層の項目に「どこまで AI の自動対応を認めるか」を入れたのは、これが技術ではなく責任の問題だからだ。AI が取引先との通信を遮断したとき、その判断の責任を誰が負うかは現場では決められない。事前に線を引いておかないと、事故の最中に判断が止まる。
最後の点は、AI エージェントを作る側にとって特に重い。攻撃者が自律型になれば、狙われるのは人だけではない。業務に組み込んだエージェントも、だまされる対象になる。開発を外部に任せる企業は、AIエージェント開発会社の見極めで挙げた観点に、安全設計の確認を加えてほしい。
外部の文書に紛れ込ませた指示でエージェントを操る手口は、プロンプトインジェクションと呼ばれる。エージェントは、読んだ文章と従うべき指示を区別するのが苦手だ。渡した権限が広いほど、だまされたときの被害も広がる。
日本の公的機関も、AI とサイバー攻撃の関係について情報を出している。IPA のセキュリティのページや内閣サイバーセキュリティセンター(NISC)の資料は、国内の事情に合った手引きとして役に立つ。
編集部の視点
編集部は、中堅企業ほど影響が大きいと考える。大企業には専任の監視チームがあるが、中堅企業は担当者が兼務で回している例が多い。攻撃の試行回数が増えれば、兼務の体制では追いつかない。外部の監視サービスか AI 防御のどちらかを、来年度の計画に入れるべきだ。
AI Beat 編集部の見解
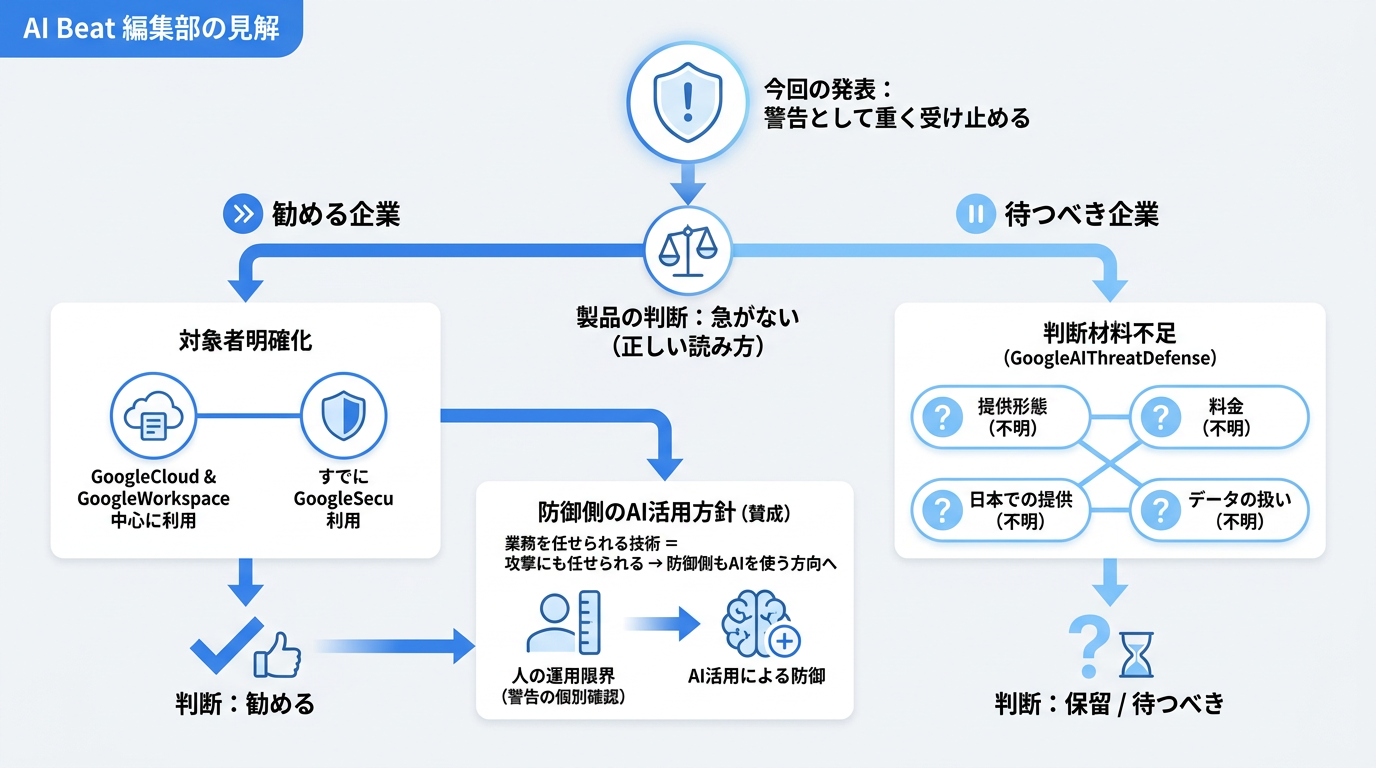
編集部は、今回の発表を「警告として重く受け止め、製品の判断は急がない」のが正しい読み方だと考える。
自律型攻撃への移行という見立ては、AI エージェントの普及の速さを見れば自然だ。業務を任せられる技術は、攻撃にも任せられる。この点で、人が警告を一件ずつ見る運用は限界に近い。防御側も AI を使うという方向に、編集部は賛成する。
一方で、Google AI Threat Defense そのものへの判断は保留する。提供形態、料金、日本での提供、データの扱いが、抜粋の範囲では分からないからだ。
勧める相手ははっきりしている。Google Cloud と Google Workspace を中心に使い、すでに Google Security Operations などを導入済みの企業だ。既存のログと直結できるため、検証の手間が小さい。
勧めないのは、Microsoft 365 や他社の EDR を軸にしている企業だ。乗り換えの費用に見合う理由は、まだ示されていない。まず手元のベンダーの AI 機能を使い切る方が先になる。
待つべきものは三つある。GTIG のレポート本体の詳細、日本での提供条件、第三者による精度の評価だ。それまでの間は、AI の導入計画にセキュリティの項目を組み込んでおくとよい。AI導入ロードマップの各段階に、防御の確認を加えるだけでも備えになる。
| 企業の状況 | 編集部の助言 |
|---|---|
| Google Cloud が中心で運用チームがある | 検証を始めてよい。まず提案だけの設定で |
| Microsoft 365 が中心 | 既存の Security Copilot などを先に評価 |
| 専任の担当がいない中堅企業 | 外部の監視サービスを優先して検討 |
| AI エージェントを自社開発している | 防御製品より先に、エージェントの権限を絞る |
よくある質問
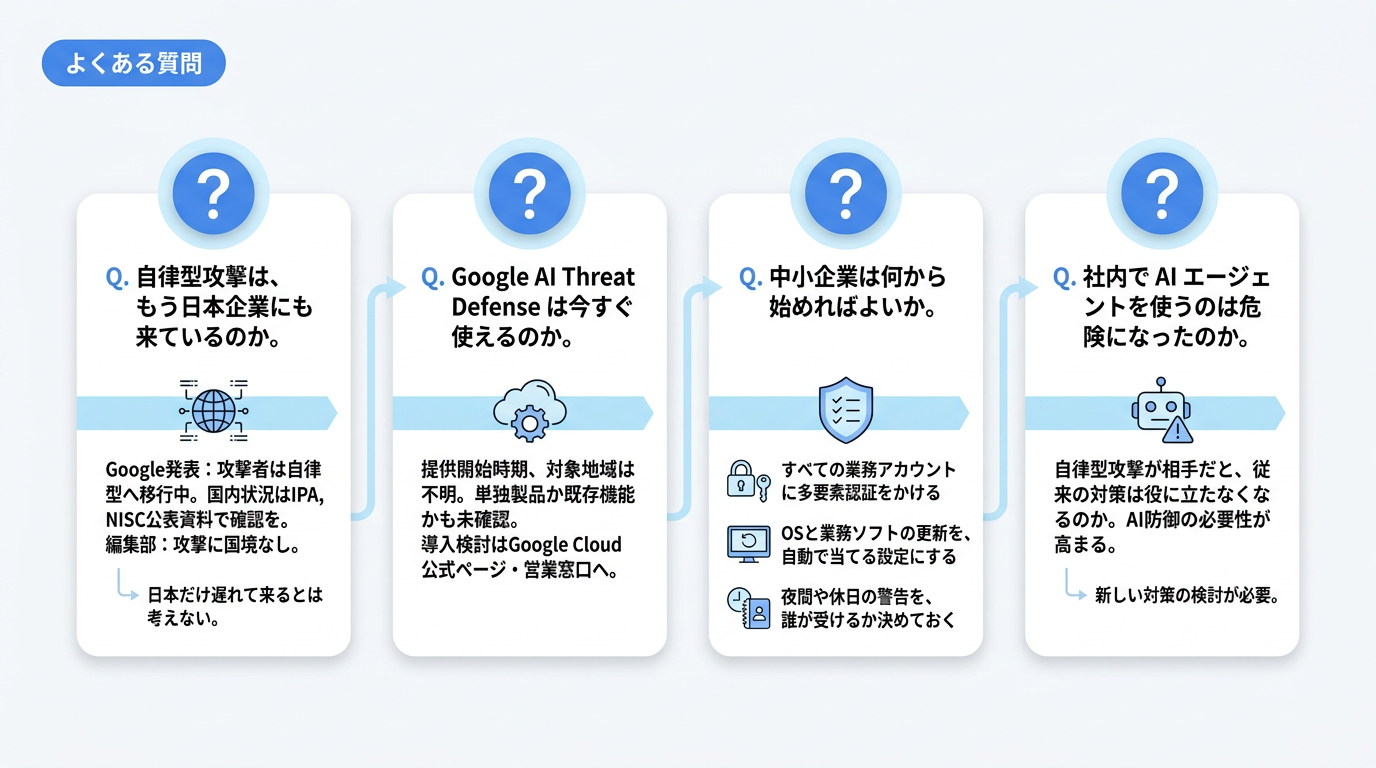
Q. 自律型攻撃は、もう日本企業にも来ているのか。
Google の発表は、攻撃者が自律型へ移りつつあると伝えている。ただし抜粋からは、地域ごとの被害の状況は読み取れない。国内の状況は IPA や NISC の公表資料で確かめてほしい。編集部は、攻撃に国境がない以上、日本だけ遅れて来るとは考えない。
Q. Google AI Threat Defense は今すぐ使えるのか。
抜粋の範囲では、提供の開始時期や対象地域は分からない。単独の製品か、既存の Google Cloud 製品の機能かも未確認だ。導入を考える場合は、Google Cloud の公式ページと営業窓口で確かめてほしい。
Q. 中小企業は何から始めればよいか。
AI 防御の導入より先に、基本の対策を固める方が効果は大きい。次の3点から始めてほしい。
- すべての業務アカウントに多要素認証をかける
- OS と業務ソフトの更新を、自動で当てる設定にする
- 夜間や休日の警告を、誰が受けるか決めておく
Q. 社内で AI エージェントを使うのは危険になったのか。
使うこと自体をやめる必要はない。危ないのは、エージェントに必要以上の権限を渡すことだ。読める範囲、送れる相手、実行できる操作を絞れば、危険は大きく下がる。導入済みの企業は、権限の棚卸しを先に行ってほしい。
Q. 自律型攻撃が相手だと、従来の対策は役に立たなくなるのか。
役に立たなくなることはない。攻撃の手順を AI が選んでも、使える入口が少なければ試行は実を結びにくい。多要素認証や更新の適用は、攻撃が速くなっても効く土台だ。AI 防御は、その土台の上に重ねるものと考えてほしい。
Q. AI 防御を試すとき、何を見て判断すればよいか。
見るべきは、誤検知の多さと、判断の理由を人が読めるかどうかだ。自社のログで一定期間動かし、担当者の判断と突き合わせるとよい。AI の提案を採用した件と退けた件を記録しておけば、自動化の範囲を決める根拠になる。
Q. GTIG のレポートはどこで読めるのか。
今回の記事は Google の公式ブログで公開された。GTIG の過去の調査は、Google Cloud の脅威インテリジェンスのブログにまとまっている。レポート本体の配布場所は、発表記事のリンクから確かめてほしい。
まとめ
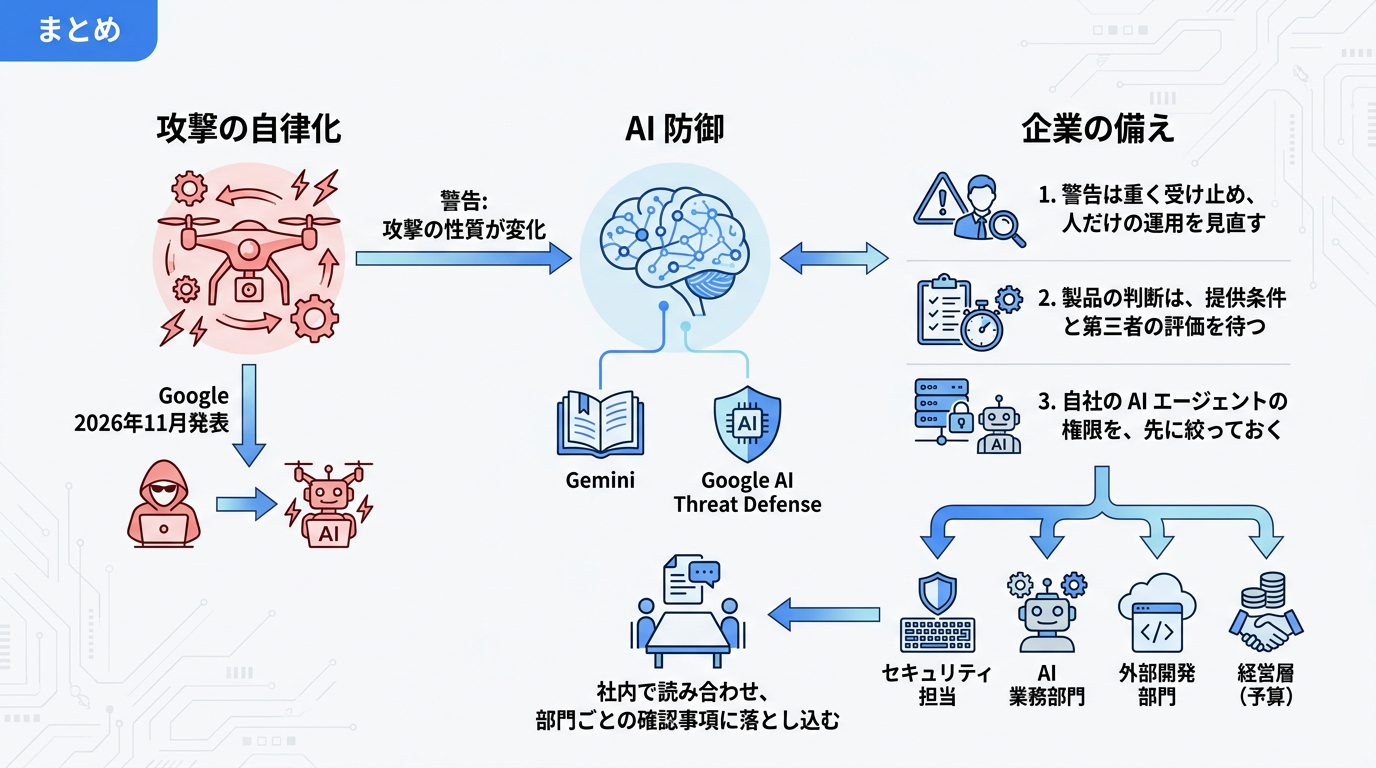
Google は2026年11月の発表で、攻撃者が自律型の攻撃へ移りつつあると伝えた。防御には、Gemini を使う Google AI Threat Defense を示した。発表の重心は製品より、攻撃の性質が変わったという警告にある。
編集部の判断を整理すると次のとおりだ。
- 警告は重く受け止め、人だけの運用を見直す
- 製品の判断は、提供条件と第三者の評価を待つ
- 自社の AI エージェントの権限を、先に絞っておく
この発表の当事者は、セキュリティの担当者に限らない。AI エージェントを業務に入れる部門、開発を外部に任せる部門、予算を決める経営層も含まれる。まずは社内で発表を読み合わせ、部門ごとの確認事項に落とし込むところから始めてほしい。
AI を業務に入れる流れは止まらない。GPT-6 と Intelligent UIで見たように、AI が画面を操作する時代も近い。攻める側も守る側も同じ技術を使う以上、備えは導入の計画と一体で進めるべきだ。
持ち帰り
- 攻撃は AI が自ら動く段階に入ったと Google が報告
- 防御側も AI を置き、人の判断待ちを減らす
- Google AI Threat Defense の条件は公式で確認
- まず多要素認証とエージェントの権限の見直しから
最終更新: 2026年11月